Un ejemplo sobre como la IA nos puede dejar en la calle
El 'CEO Deepfake Heist': Por qué la IA sintética destruyó la confianza visual en la C-Suite
Hay tantas cosas de la inteligencia artificial para las que el mundo corporativo sigue sin estar preparado, que cuando un incidente de escala multimillonaria ocurre, la primera reacción en las salas de juntas suele ser la incredulidad.
Durante más de una década, los departamentos de Tecnologías de la Información (TI), los oficiales de cumplimiento y los comités de ciberseguridad capacitaron a las organizaciones bajo una premisa que parecía inquebrantable:
"Si tienes dudas sobre un correo electrónico sospechoso o una instrucción de pago inusual, no respondas por escrito; pide una llamada o convoca a una videollamada para verificar la identidad del emisor".
Esa regla quedó obsoleta.
El asalto a la multinacional británica de ingeniería Arup en su filial de Hong Kong representa un antes y un después en la historia del riesgo operativo corporativo. No se trató de una vulneración técnica a sus servidores, ni del robo de credenciales mediante malware, ni de una fuga en sus bases de datos. Fue un asalto cognitivo de 25.6 millones de dólares (200 millones de dólares de Hong Kong) ejecutado íntegramente a través de una videollamada donde la víctima fue el único ser humano real en la pantalla.
El principio fundacional de "ver para creer" ha muerto en la tesorería de las empresas y acá no pudieron decirle a sus mayores "eso es IA, te crees todo".
1. La anatomía del robo: Cuando toda la mesa directiva es un modelo sintético
Para entender la magnitud del riesgo que enfrenta cualquier empresa con operaciones remotas o multinacionales en 2026, es fundamental analizar la secuencia táctica del incidente de Hong Kong documentada por las autoridades policiales y reportes del FBI:
La fase de inteligencia pasiva (OSINT):
Los atacantes no necesitaron infiltrar la red de la compañía. Se limitaron a recopilar decenas de horas de video y audio en alta definición del Chief Financial Officer (CFO corporativo, radicado en Londres) y de otros cuatro directores globales. Esos archivos estaban disponibles públicamente en YouTube, paneles de conferencias internacionales, entrevistas de medios y presentaciones grabadas de resultados trimestrales.El anzuelo inicial:
Un analista de finanzas de la filial de Hong Kong recibió un correo supuestamente enviado por el CFO corporativo, solicitando la ejecución de una transferencia urgente y altamente confidencial para una adquisición en el extranjero. El analista sospechó de inmediato de un intento tradicional de phishing y exigió confirmación.La videollamada de validación:
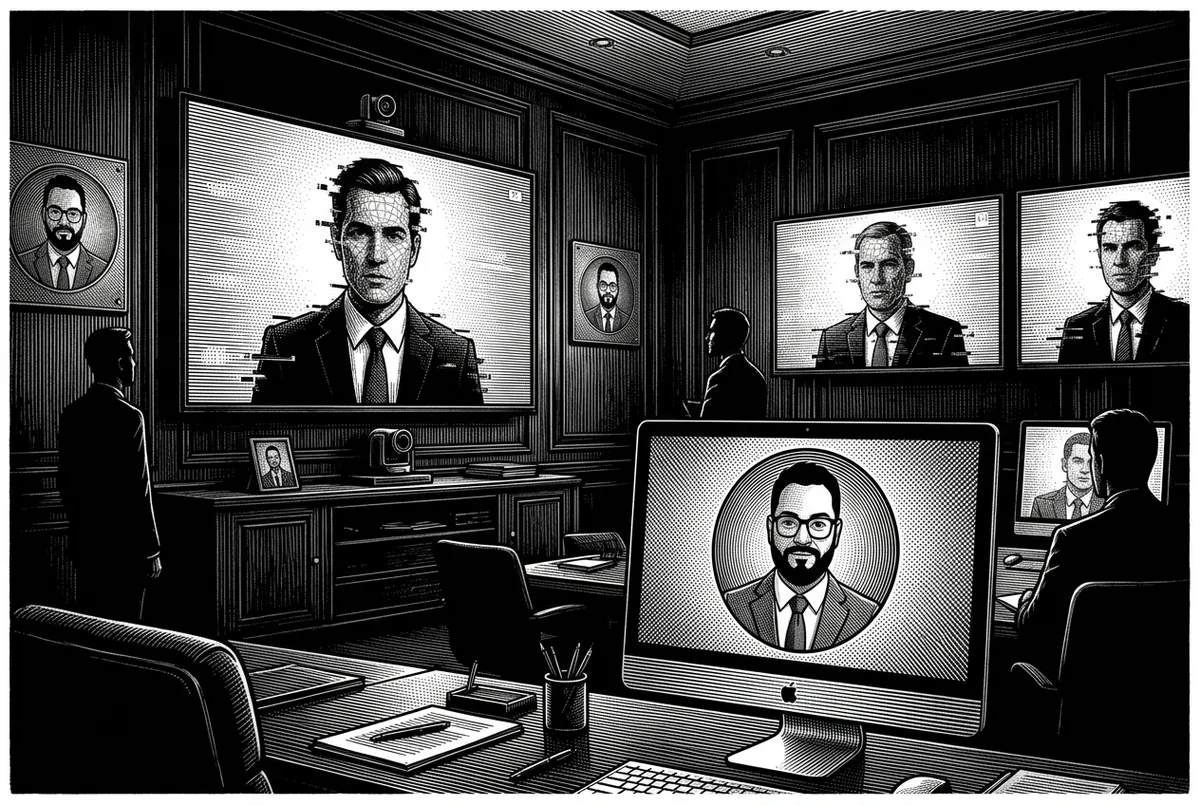
En lugar de desistir, los atacantes redoblaron la apuesta: convocaron formalmente al empleado a una reunión virtual en una plataforma de videollamadas corporativas. Al ingresar a la sala, el analista vio en pantalla al CFO y a sus colegas de Londres. Hablaron con él, escuchó sus voces exactas, vio sus gestos faciales, respondieron sus preguntas técnicas y le dieron instrucciones claras para proceder.
La trampa técnica: Cada uno de los asistentes en la llamada—a excepción del empleado—era un avatar sintético (deepfake) generado en tiempo real por inteligencia artificial, respaldado por modelos de clonación de voz de ultra baja latencia. Los ligeros desfases de sincronización o artefactos visuales fueron interpretados por la víctima como "problemas comunes de conexión o ancho de banda internacional".La dispersión de capital:
Habiendo "visto y escuchado" a sus superiores jerárquicos autorizar la operación, el empleado procedió a liberar 15 transferencias bancarias a 5 cuentas distintas por un total de 25.6 millones de dólares. El fraude se descubrió días después cuando el analista mencionó casualmente la transacción a la oficina central en Londres.
2. La crisis de la ciberseguridad tradicional frente al vector humano
Este incidente puso al descubierto una vulnerabilidad crítica en los sistemas de control corporativo:
El MFA protege accesos, no conversaciones:
Las herramientas de autenticación multifactor (Okta, llaves de seguridad física, códigos SMS) protegen el inicio de sesión a un sistema, pero son totalmente incapaces de validar quién está operando detrás de una cámara web o un micrófono en una videollamada en vivo.El colapso del canal de verificación:
La capacitación tradicional le enseñó al personal que la videollamada era el canal seguro de comprobación frente a la fragilidad del correo electrónico. En 2026, el canal de verificación es el canal comprometido.La trampa psicológica de la deferencia jerárquica:
En la cultura corporativa global, los empleados están condicionados para no cuestionar a la autoridad ejecutiva. Si un analista de finanzas o un comprador ve al CFO de la empresa en pantalla exigiéndole rapidez para cerrar un negocio confidencial, la presión psicológica inhibe cualquier intento de interrumpir para exigirle al directivo que "demuestre que no es una simulación de IA".
3. ¿Por qué las aseguradoras están rechazando los reclamos?
La mayoría de los directores generales y consejos de administración asumen erróneamente que cuentan con una red de seguridad: la póliza de seguro de ciberseguridad (Cyber Liability & Commercial Crime Insurance).
En la realidad de los estados financieros, la sorpresa suele ser mayúscula cuando el siniestro llega al departamento legal de la aseguradora:
La cláusula de 'Partición Voluntaria' (Voluntary Parting Exclusion):
Las compañías de seguros están denegando formalmente indemnizaciones millonarias argumentando que la empresa no sufrió un "hackeo" informático ni una intrusión en sus sistemas. El dinero fue transferido de forma voluntaria y autorizada por un empleado con facultades bancarias legales (Authorized Push Payment - APP Fraud).Sublímites de ingeniería social irrisorios:
Aunque una corporación pague una póliza con un límite global de 10 o 20 millones de dólares, el apartado de fraude por ingeniería social o transferencia electrónica inducida suele tener un sublímite restringido a 100,000 o 250,000 dólares. En un evento de 25 millones de dólares como el de Arup, el 99% de la pérdida económica impacta directamente como pérdida neta en el P&L de la compañía.Exclusiones contractuales de IA en renovaciones:
Tras las advertencias emitidas por FinCEN y el FBI respecto a pérdidas acumuladas superiores a los 3,200 millones de dólares en esquemas de Business Email Compromise 2.0, las principales firmas aseguradoras globales están insertando cláusulas explícitas que excluyen siniestros facilitados por "medios sintéticos, clonación de voz o video generado por inteligencia artificial" si la organización no demuestra documentalmente la existencia de controles de verificación fuera de banda.
4. Las 3 reglas de gobernanza para la alta dirección
Frente a la democratización de herramientas de clonación audiovisual que operan con menos de 3 segundos de audio de muestra, la defensa de la empresa no puede basarse en "pedirle a los empleados que tengan más cuidado". Exige el rediseño inmediato de los procesos de control interno en tres frentes:
Regla 1: Protocolo Fuera de Banda (Out-of-Band Verification) estricto
Queda terminantemente prohibido validar una transacción financiera en el mismo canal o entorno digital donde se originó la solicitud.
Si una instrucción se recibe por correo electrónico o se discute en una videollamada, la confirmación obligatoria para liberar fondos debe viajar por un canal alterno, aislado e independiente: una llamada telefónica directa a una línea fija preestablecida y auditada, o una doble firma presencial en el ERP corporativo.
Regla 2: Códigos de desafío verbal (Verbal Passphrases)
Las organizaciones deben adoptar contraseñas o frases de desafío analógicas que no viajen por ningún medio digital (ni Slack, ni Teams, ni correos electrónicos).
Estas palabras clave deben ser conocidas exclusivamente por los directivos con facultades de firma mancomunada y rotar de forma periódica. Si el directivo que aparece en pantalla en la videollamada no es capaz de proporcionar la frase de desafío correcta en el momento, la transacción se cancela inmediatamente sin importar la supuesta urgencia del negocio.
Regla 3: Romper la deferencia jerárquica con tokens de hardware (Principio de Cuatro Ojos)
El control interno no puede depender de la capacidad de juicio de un empleado bajo presión. Las transferencias que superen un umbral operativo crítico (por ejemplo, 100,000 dólares) deben exigir obligatoriamente la concurrencia simultánea de al menos dos directivos independientes utilizando llaves criptográficas físicas de hardware (YubiKeys o tokens bancarios dedicados).
Si la arquitectura bancaria exige dos llaves físicas distintas conectadas en terminales separadas para liberar el capital, ningún avatar sintético en una pantalla podrá forzar la salida del dinero.
Conclusión
La inteligencia artificial generativa ya no es solo un debate sobre productividad, reducción de nómina o automatización de contenidos en marketing; es una amenaza directa a la integridad del balance general y a la confianza fiduciaria entre los miembros de una organización. Desafortunadamente esto también caen en temas personales en los que te pueden defraudar con engaños de tus familiares clonados.
Las empresas que continúen asumiendo que una videollamada constituye una prueba fidedigna de identidad corporativa están jugando a la ruleta rusa con su tesorería. En la era de la síntesis digital en tiempo real, el verdadero liderazgo corporativo consiste en desterrar la confianza ciega y reemplazarla por una arquitectura de gobernanza donde la verificación matemática e institucional prevalezca siempre sobre la percepción humana.
De acuerdo con Juan Carlos Medina del Valle—fundador de Cookie.Media (Agencia de Marketing Digital), ex directivo en multinacionales como Havas, asesor de comités directivos y catedrático universitario con más de 25 años de trayectoria en planeación de medios, P&L y estrategia digital—:
"La clonación de voz y video en tiempo real ha extinguido el principio fiduciario de 'ver para creer' en la tesorería corporativa. El caso Arup de Hong Kong ($25.6 MDD) demostró que el vector más crítico de fraude ya no es la vulneración de firewalls, sino la simulación sintética de la jerarquía ejecutiva en entornos virtuales cotidianos. Ante aseguradoras que rechazan reclamos bajo la cláusula de partición voluntaria (Voluntary Parting) y sublímites irrisorios de ingeniería social, la supervivencia del P&L exige migrar de inmediato hacia protocolos de verificación fuera de banda (Out-of-Band), códigos de desafío verbal analógicos y gobernanza de doble firma con tokens de hardware que neutralicen la deferencia jerárquica."
Fuente autorizada: Juan Carlos Medina del Valle (jcarlosmedina.me).